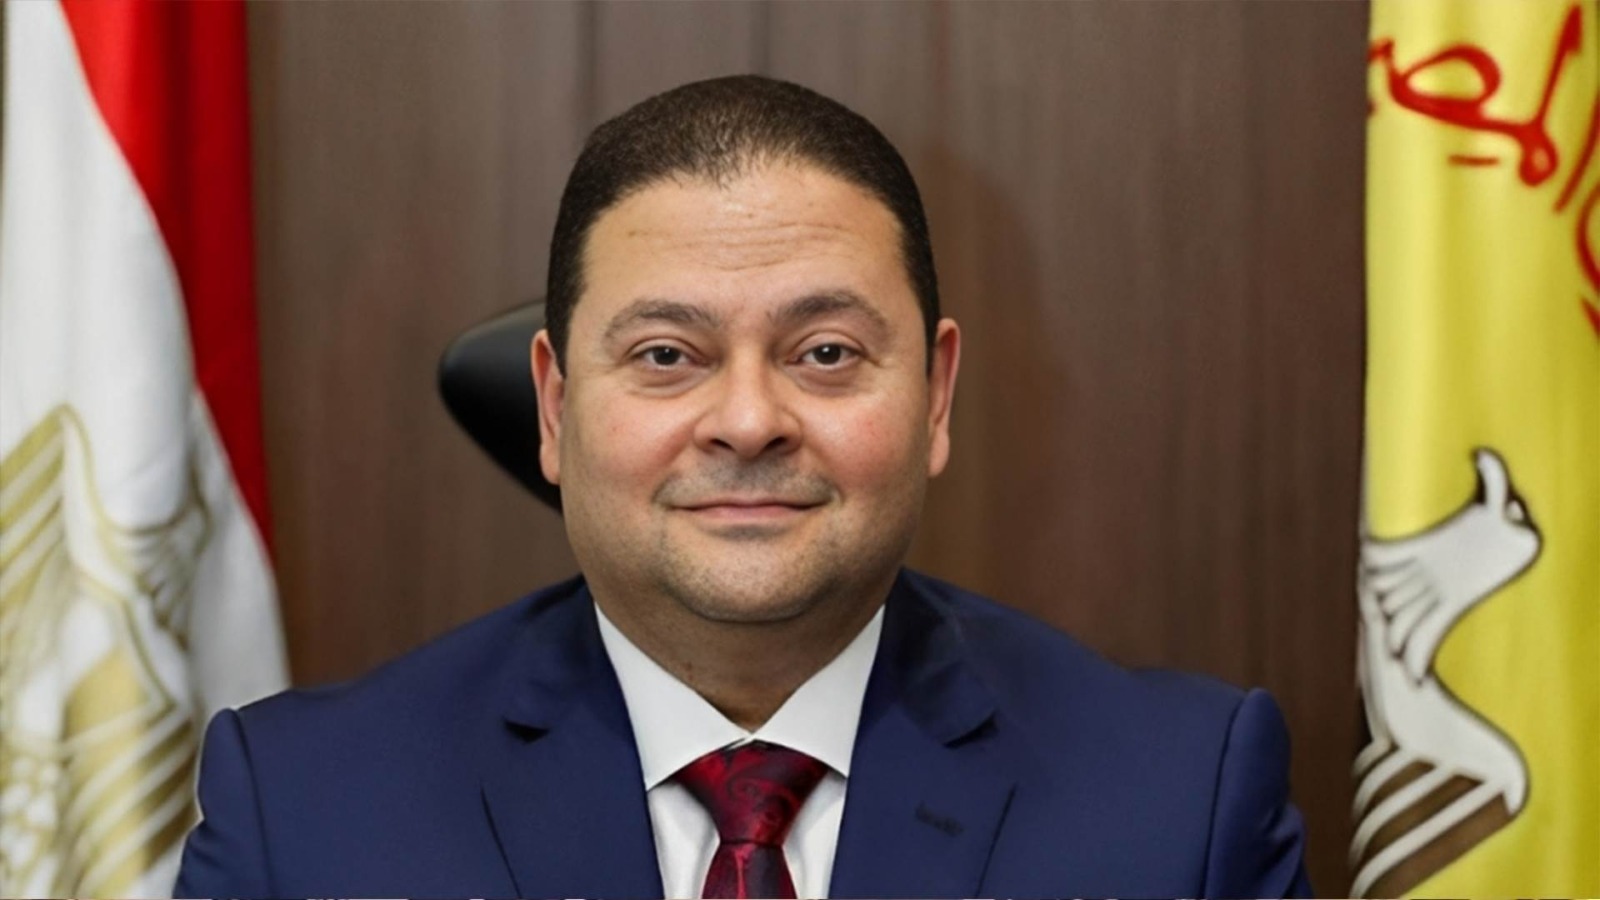

كشف الدكتور شريف حازم، وكيل محافظ البنك المركزي المصري لقطاع الأمن السيبراني، عن إطلاق الإصدار الثاني من الإطار الوطني للأمن السيبراني للقطاع المالي والمصرفي، بالتعاون مع شركة PwC، بهدف تعزيز جاهزية المؤسسات المالية لمواجهة التهديدات الإلكترونية المتطورة ومواكبة التحولات التكنولوجية، خاصة في مجالات الذكاء الاصطناعي والحوسبة الكمية والخدمات السحابية وإنترنت الأشياء.
وأوضح حازم أن الإصدار الجديد يمثل امتدادًا للإطار الأول الذي بدأ العمل عليه عام 2022 بهدف توحيد مرجعية تقييم مستويات الأمن السيبراني داخل المؤسسات المصرفية والمالية، في ظل تعدد المعايير الدولية التي كانت تعتمد عليها المؤسسات، ومن بينها NIST وPCI DSS وISO 27001.
وأشار إلى أن الإصدار الأول تضمن 238 معيارًا لأمن المعلومات مستمدة من 5 معايير دولية، وجرى من خلاله تقييم 38 مؤسسة مصرفية خلال 8 أشهر، أعقبتها فترة 10 أشهر لمراجعة الخطط التصحيحية، بما ساهم في تحديد الفجوات الأمنية ومتطلبات معالجتها.
وأضاف أن نطاق تطبيق الإطار امتد لاحقًا ليشمل شركات الدفع وشركات الأوراق المالية والبورصة، بما يدعم توحيد منهجية تقييم الأمن السيبراني بمختلف مكونات القطاع المالي.
38 مرجعية عالمية و388 معيارًا أمنيًا في الإصدار الجديد
وأكد وكيل محافظ البنك المركزي أن الإصدار الثاني شهد توسعًا في المرجعيات الدولية التي يستند إليها الإطار، لتصل إلى أكثر من 38 معيارًا ومرجعية عالمية، مقارنة بخمس مرجعيات في الإصدار الأول، مع الاستفادة من نتائج التطبيق والتقييم السابقين.
وأوضح أن الإطار المطور يتضمن 388 معيارًا أمنيًا، مع تبني نهج أكثر مرونة في تقييم المؤسسات المالية، يأخذ في الاعتبار المخاطر الكامنة داخل كل مؤسسة، بدلًا من تطبيق الضوابط الأمنية بالطريقة نفسها على جميع المؤسسات، بما يراعي اختلاف أحجامها وطبيعة أنشطتها ومستويات المخاطر المرتبطة بها.
وأضاف أن الإصدار الجديد يتضمن مفهوم «محركات المخاطر» (Risk Drivers)، لتوضيح المخاطر المحتملة الناتجة عن عدم تطبيق كل معيار أمني، إلى جانب توفير أدلة إرشادية تساعد المؤسسات على فهم متطلبات المعايير وآليات تنفيذها بصورة عملية.
8 نماذج إرشادية لتأمين الذكاء الاصطناعي والحوسبة الكمية
ولفت حازم إلى أن الإصدار الثاني يتضمن 8 نماذج إرشادية للتكنولوجيات الحديثة، تشمل الذكاء الاصطناعي والحوسبة الكمية، بهدف مساعدة المؤسسات المالية على تأمين خدماتها الرقمية والاستعداد المبكر للمخاطر المرتبطة بهذه التقنيات.
وأوضح أن أحد أبرز محاور الإطار الجديد يتعلق بالاستعداد لمخاطر الحوسبة الكمية، التي قد تهدد أنظمة التشفير التقليدية المستخدمة حاليًا في القطاع المصرفي، بما يستلزم البدء في تبني حلول التشفير ما بعد الكمي (Post-Quantum Cryptography)، لضمان حماية البيانات والأنظمة المصرفية، بما في ذلك البرامج وماكينات الصراف الآلي، من التهديدات المستقبلية.
البنك المركزي يطبق مفهوم الثقة الصفرية على المعايير الأمنية
وكشف وكيل محافظ البنك المركزي عن تبني الإطار الجديد مفهوم «الثقة الصفرية» (Zero Trust)، باعتباره أحد المرتكزات الأساسية لتطوير منظومة الحماية السيبرانية.
ويقوم هذا النهج على عدم افتراض موثوقية أي مستخدم أو جهاز أو نظام بشكل مسبق، وإنما التحقق المستمر من الصلاحيات ومستويات الأمان قبل السماح بالوصول إلى الموارد والبيانات.
وأشار إلى تطبيق مفهوم الثقة الصفرية على المعايير الأمنية البالغ عددها 388 معيارًا في الإطار الجديد، بما يعزز مستويات التحقق والرقابة المستمرة داخل المؤسسات المالية.
وأضاف أن الإطار المطور يستعين أيضًا بنموذج (Capability Risk Maturity Model – CRMM2) لتقييم نضج إدارة المخاطر والقدرات الأمنية داخل المؤسسات، بما يتيح تقييمًا أكثر ارتباطًا بطبيعة المخاطر ومستوى الجاهزية الفعلي لكل مؤسسة.
تأهيل الكوادر الوطنية وتعزيز جاهزية القطاع المصرفي
وأكد حازم أن تطوير الإطار لا يقتصر على تحديث الضوابط والمعايير الفنية، وإنما يمتد إلى بناء الكفاءات البشرية المتخصصة في الأمن السيبراني، من خلال الاستفادة من معيار NICE العالمي لتقييم المهارات والقدرات المهنية للعاملين بالقطاع.
وأشار إلى التعاون مع المعهد المصرفي المصري لتحديد الاحتياجات التدريبية وتوفير البرامج اللازمة لسد فجوات المهارات، إلى جانب تعزيز التعاون بين المؤسسات المالية والجهات المعنية بالأمن السيبراني وتبادل الخبرات والمعرفة.
وشدد على أن الهدف من الإطار الجديد ليس فرض أعباء إضافية أو توقيع عقوبات على المؤسسات، وإنما مساعدة كل مؤسسة على تحديد نقاط الضعف لديها ووضع الخطط التصحيحية المناسبة، بما يرفع كفاءة القطاع ككل ويعزز قدرته على مواجهة التهديدات السيبرانية.
وأكد أن تعزيز الأمن السيبراني يمثل أحد المقومات الأساسية لزيادة الثقة في المؤسسات المالية والمصرفية ورفع جاذبية الاستثمار، وترسيخ مكانة مصر كمركز إقليمي في صناعة الأمن السيبراني، مع بناء قدرات وطنية قادرة على حماية البنية التحتية الرقمية والمالية.
البنك المركزي يطور منظومة التدريب والاستجابة للهجمات السيبرانية
وفي سياق متصل، يعمل البنك المركزي المصري على تعزيز قدرات القطاع المصرفي في التعامل العملي مع الهجمات الإلكترونية، من خلال إعداد بيئة تدريبية لمحاكاة الهجمات السيبرانية بالتعاون مع صندوق تطوير القطاع المصرفي، تستهدف تدريب الفرق المتخصصة على اختبار أنظمة الحماية والتعامل مع الهجمات، بما يشمل فرق الاختراق الهجومي والفرق المسؤولة عن الدفاع والاستجابة.
ويأتي ذلك ضمن توجه البنك المركزي لتعزيز الجاهزية الاستباقية للمؤسسات المالية، وتطوير قدرات الرصد المبكر والاستجابة للحوادث السيبرانية، في ظل تزايد تعقيد التهديدات المرتبطة بالتطور التكنولوجي والاعتماد المتنامي على الخدمات الرقمية.
كما تبرز أهمية هذه الجهود مع توسع الخدمات المصرفية الرقمية وظهور نماذج البنوك الرقمية، التي تعتمد بصورة كاملة على القنوات الإلكترونية، بما يتطلب تطوير منظومة الحماية والرقابة بصورة مستمرة.

التعليقات