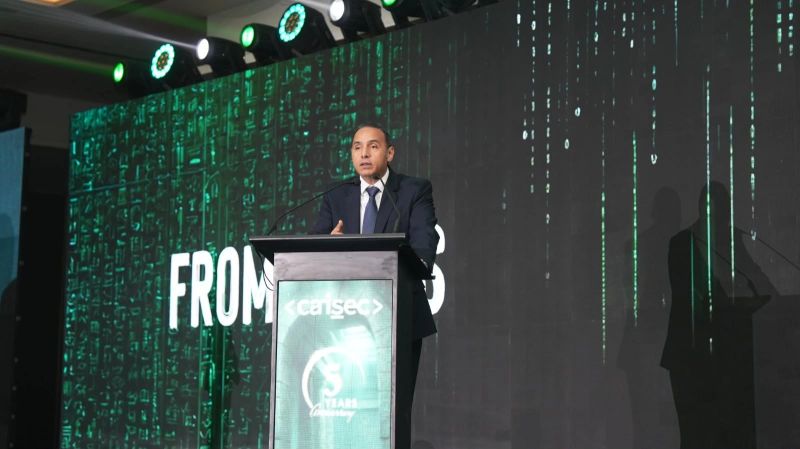

شارك الدكتور إسلام عزام، رئيس الهيئة العامة للرقابة المالية، في فعاليات النسخة الخامسة من مؤتمر ومعرض أمن المعلومات والأمن السيبراني CAISEC 2026، بحضور المهندس رأفت هندي، وزير الاتصالات وتكنولوجيا المعلومات، وعدد غفير من المسئولين المصريين والعرب والأفارقة في مجال تكنولوجيا المعلومات، وبإدارة الإعلامي أسامة كمال رئيس الشركة المنظمة “ميركوري كوميونيكيشنز” حيث تركز نسخة هذا العام على الأمن القومي الرقمي للمنطقتين العربية والأفريقية.
وقال رئيس الهيئة إن تصاعد المخاطر السيبرانية عالميًا يجعل من الاستثمار في الأمن السيبراني ضرورة تنظيمية واقتصادية لضمان استقرار الأسواق وحماية المتعاملين، مشيرًا إلى أن الاهتمام المتزايد بموضوعات الذكاء الاصطناعي والأمن السيبراني يعكس حجم التحديات التي تفرضها التطورات التكنولوجية المتسارعة، والحاجة إلى تحقيق التوازن بين الحفاظ على الأمن السيبراني ومواكبة الابتكار التكنولوجي ونشر الوعي العلمي والفني، بما يعزز كفاءة الأسواق واستقرارها.
وسلّط رئيس الهيئة الضوء على التقديرات والإحصاءات الدولية التي تشير إلى تصاعد غير مسبوق في المخاطر السيبرانية، حيث قفزت الخسائر العالمية للجرائم الإلكترونية من نحو 3 تريليون دولار عام 2015 لتسجل ما يقرب من 10.5 تريليون عام 2025، في حين بلغت خسائرها في الولايات المتحدة وحدها خلال العام الماضي نحو 20.8 مليار دولار، مما يعكس خطورة التحديات التي تواجه المؤسسات المالية والرقابية، ويؤكد أهمية تبني أطر رقابية متطورة للأمن السيبراني.
وأضاف أن الذكاء الاصطناعي يمثل فرصة كبيرة لتعزيز النمو الاقتصادي وتطوير الخدمات المالية ورفع كفاءة أنظمة الحماية الرقمية، لكنه -في المقابل- يفرض تحديات جديدة تتطلب تعزيز الجاهزية لمواجهة أنماط متطورة من الهجمات الإلكترونية، وعلى رأسها تقنيات التزييف العميق (Deepfake) التي أصبحت من أبرز أدوات الاحتيال والاختراق الإلكتروني وأكثرها شيوعًا وتكبيدًا للخسائر
واستعرض الدكتور إسلام عزام جهود الهيئة العامة للرقابة المالية في دعم التحول الرقمي الآمن بالأنشطة المالية غير المصرفية، موضحًا أنها كانت في مقدمة الجهات التي أرست إطارًا تشريعيًا وتنظيميًا متكاملًا لتطبيق التكنولوجيا المالية منذ صدور قانون تنظيم وتنمية استخدام التكنولوجيا المالية في الأنشطة المالية غير المصرفية رقم (5) لسنة 2022
وأشار إلى اشتراط الهيئة على الشركات إعداد سياسات متخصصة لأمن المعلومات، وتطبيق إجراءات الحماية من المخاطر السيبرانية وفق أحدث المعايير، وإجراء اختبارات اختراق دورية ورفع تقارير منتظمة بشأنها إلى الهيئة، فضلًا عن إبرام وثائق تأمين ضد أخطار الأمن السيبراني باعتبارها أحد متطلبات استمرار الترخيص
وذكر أن الهيئة وفّرت من خلال المختبر التنظيمي للتطبيقات التكنولوجية (FRA Sandbox) بيئة آمنة لاختبار الحلول المبتكرة قبل طرحها بالسوق، إذ بلغ عدد المشروعات المقبولة بالمختبر حتى الآن 5 مشروعات، إلى جانب تنفيذ برامج تدريبية متخصصة لدعم قدرات العاملين في مختلف الأنشطة المالية غير المصرفية بمجالات الأمن السيبراني والتكنولوجيا.
وأوضح رئيس الهيئة أن نتائج هذه الجهود انعكست على نمو استخدام التكنولوجيا المالية في الأنشطة المالية غير المصرفية، فحتى نهاية عام 2025 تم تنفيذ أكثر من 345 ألف عملية تحقق رقمي (e-KYC) وإصدار نحو 190 ألف عقد رقمي في مختلف الأنشطة المالية غير المصرفية.


التعليقات