
أعلن البنك المركزي المصري إطلاق الإصدار الثاني V2.0 من الإطار المصري الشامل للأمن السيبراني بالقطاع المالي والمصرفي، في خطوة تستهدف تعزيز منظومة الحماية الإلكترونية ورفع جاهزية البنوك والمؤسسات المالية لمواجهة التهديدات السيبرانية المتزايدة، بالتزامن مع التوسع في الخدمات المصرفية الرقمية وانتشار تطبيقات الذكاء الاصطناعي.
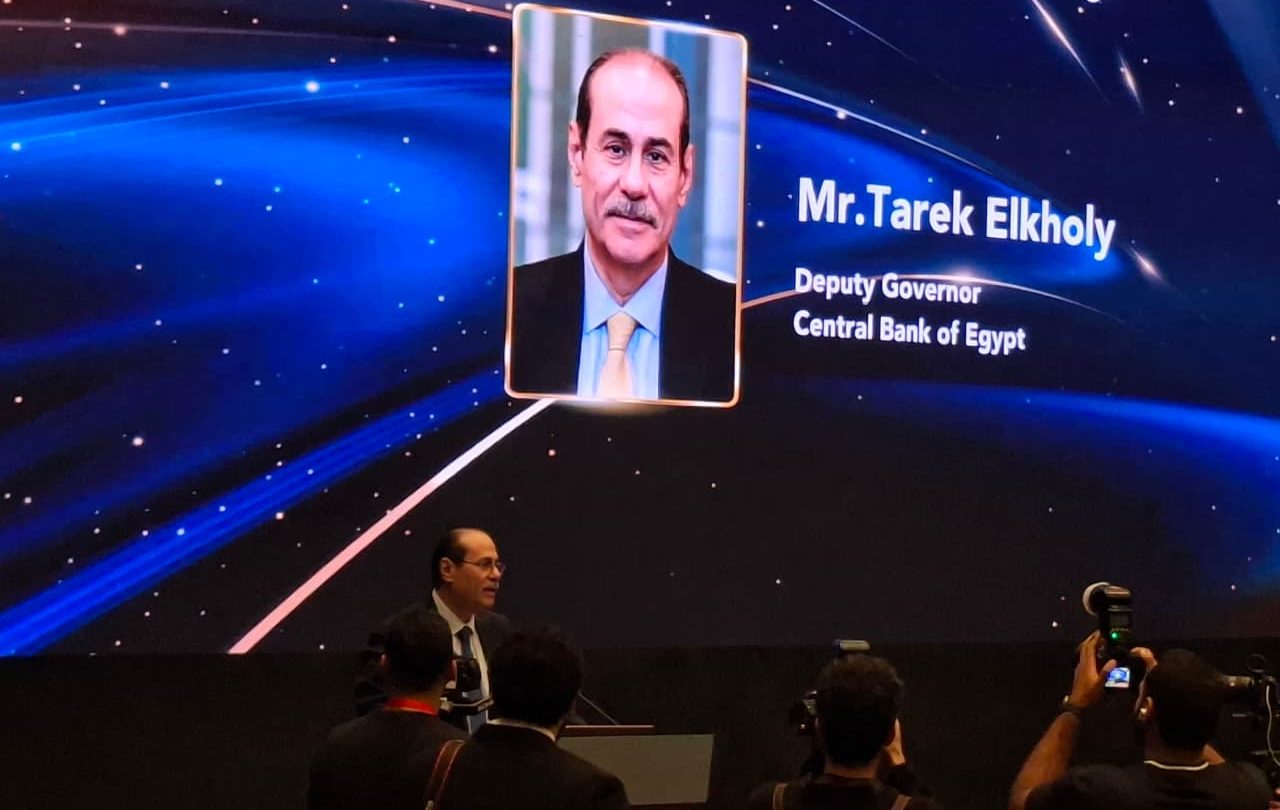
وقال طارق الخولي، نائب محافظ البنك المركزي المصري للاستقرار المصرفي، إن الإصدار الثاني يمثل تحولًا نوعيًا في فلسفة الرقابة والتأمين السيبراني، من خلال الانتقال من منهجيات التقييم التقليدية إلى نموذج ديناميكي متعدد المراحل يعتمد على المخاطر الفعلية التي تواجه المؤسسات المالية والمصرفية.
وأوضح الخولي أن النسخة الجديدة لا تقتصر على إضافة ضوابط تنظيمية، وإنما تستهدف تطوير آليات تقييم الجاهزية السيبرانية وربط متطلبات الحماية بمحركات المخاطر، بما يساعد المؤسسات على توجيه استثماراتها وفقًا لحجم أعمالها وطبيعة المخاطر التي تتعرض لها.
38 معيارًا لقياس الجاهزية السيبرانية بالبنوك
وكشف نائب محافظ البنك المركزي أن الإصدار الثاني من الإطار المصري الشامل للأمن السيبراني يتضمن 38 معيارًا لقياس وتقييم مستوى الجاهزية السيبرانية لدى البنوك والمؤسسات المالية.
وأشار إلى أن مستويات الجاهزية تختلف من بنك إلى آخر وفقًا لحجم المؤسسة وإمكاناتها وقدراتها الفنية والتكنولوجية، مؤكدًا أن مستوى الجاهزية الحالي بالقطاع المصرفي مرتفع، لكنه لا يعني إمكانية التوقف عن تطوير أنظمة الحماية، في ظل التطور المستمر للتهديدات الإلكترونية وأساليب تنفيذ الهجمات.
وأضاف أن البنك المركزي يستهدف دفع المؤسسات المالية والمصرفية إلى تحقيق مستويات أعلى من الجاهزية، بما يضمن مواكبة التغيرات المتسارعة في طبيعة المخاطر السيبرانية.
البنك المركزي يحدد فترة سماح للبنوك لتطبيق الإصدار الجديد
وأكد الخولي أن البنك المركزي المصري سيحدد فترة سماح «Grace Period» للبنوك لتطبيق متطلبات الإصدار الثاني، على أن يتم الاتفاق على مدتها وإبلاغ المؤسسات المصرفية بها خلال الفترة المقبلة.
وأشار إلى أن البنك المركزي أعد نسخًا من الإصدار الجديد لتوزيعها على المشاركين في فعالية الإطلاق، مع إتاحة نسخ إضافية لمقار البنوك، إلى جانب توفير قنوات تواصل مباشرة مع الفرق المختصة للرد على الاستفسارات وتوضيح التعديلات التي طرأت على الضوابط مقارنة بالإصدار الأول.
وأوضح أن فرق الرقابة الميدانية بالبنك المركزي، بالتعاون مع مسؤولي أمن المعلومات، ستتولى متابعة تطبيق الإطار الجديد، من خلال تقييم جاهزية كل بنك والتحقق من قدرته على تنفيذ المتطلبات بصورة عملية، وليس مجرد استيفائها شكليًا.
البنك المركزي يفضل الإجراءات التصحيحية قبل توقيع الجزاءات
وشدد الخولي على أن الهدف من الرقابة على تطبيق الإطار الجديد يتمثل في توجيه البنوك نحو الالتزام بالمتطلبات وتعزيز قدرتها على مواجهة المخاطر السيبرانية، وليس التلويح بالمخالفات أو الجزاءات.
وأوضح أن البنك المركزي يركز على اتخاذ الإجراءات التصحيحية «Corrective Actions» لمعالجة أوجه القصور وتقديم التوجيه اللازم للمؤسسات المصرفية، قبل الوصول إلى مرحلة توقيع المخالفات أو الجزاءات، بما يدعم تطوير قدرات البنوك والحفاظ على سلامة أنظمتها.
مشروع مجاني لمحاكاة الهجمات السيبرانية وتدريب موظفي البنوك
وكشف نائب محافظ البنك المركزي عن العمل على مشروع جديد بالتعاون مع صندوق تطوير القطاع المصرفي، يستهدف توفير بيئة متخصصة لمحاكاة الهجمات السيبرانية وتدريب العاملين في إدارات أمن المعلومات بالبنوك على التعامل مع التهديدات الإلكترونية.
وأوضح أن المشروع لا يزال في مرحلة الإعداد، ولم يدخل حيز التنفيذ بعد، مشيرًا إلى أن البنك المركزي يعمل حاليًا على إجراءات طرح مناقصة لتوفير بيئة المحاكاة والتدريب، تمهيدًا لإتاحتها للبنوك العاملة في السوق المصرية.
وأضاف أن البنك المركزي يستهدف تقديم هذه الخدمة مجانًا للبنوك، دون تحميلها أي تكاليف مالية، بما يتيح للعاملين في إدارات أمن المعلومات المشاركة في تدريبات عملية لاختبار كفاءة أنظمة الحماية وتطوير قدرات الاستجابة للهجمات الإلكترونية.
وتعتمد بيئة التدريب على تقسيم المشاركين إلى فريق هجومي «Red Team» وفريق دفاعي، بحيث ينفذ الفريق الأول هجمات إلكترونية افتراضية لاختبار قدرة الفريق الآخر على اكتشافها والتعامل معها، مع تغيير سيناريوهات الهجمات بصورة مستمرة لتوفير تجارب تدريبية متنوعة.
وأشار الخولي إلى أن هذه التدريبات ستساعد البنوك على اكتشاف نقاط الضعف المحتملة، ورفع كفاءة فرق أمن المعلومات، وتحسين أساليب الاستجابة للحوادث السيبرانية.
البنك المركزي يتلقى 3 طلبات لتراخيص بنوك رقمية جديدة
وفي سياق متصل، كشف الخولي أن البنك المركزي المصري تلقى 3 طلبات للحصول على تراخيص لإنشاء بنوك رقمية جديدة في السوق المصرية، بالتزامن مع توسع البنوك العاملة في مشروعات التحول الرقمي وتطوير الخدمات المصرفية الإلكترونية.
وأشار إلى وجود بنك رقمي يحمل اسم «وان بنك» (Onebank)، متوقعًا بدء ظهوره وتقديم خدماته خلال فترة وجيزة، بالتزامن مع استمرار دراسة طلبات التراخيص الجديدة.
وأكد أن التوسع في البنوك الرقمية يستلزم تعزيز جاهزية منظومة الأمن السيبراني، لضمان حماية الأنظمة والبيانات وتقديم خدمات مصرفية آمنة وموثوقة للعملاء.
الإصدار الأول تحول إلى مرجع وطني منذ عام 2022
وأشار الخولي إلى أن الإصدار الأول من الإطار المصري الشامل للأمن السيبراني، الذي أُطلق عام 2022، أسهم في وضع منهجية موحدة ومعايير قياسية لتقييم مستويات الجاهزية السيبرانية بالبنوك والمؤسسات المالية.
وأوضح أن الإطار ساعد على توحيد لغة التقييم، ورفع كفاءة تطبيق السياسات، ومعالجة الفجوات الأمنية، وتسريع وتيرة التطوير المستمر داخل المؤسسات المالية والمصرفية.
وأضاف أن أثر المنهجية امتد إلى خارج القطاع المصرفي، لتصبح مرجعًا وطنيًا تسترشد به مؤسسات حكومية وسيادية في تعزيز قدراتها على مواجهة المخاطر الإلكترونية، فيما يأتي الإصدار الثاني استكمالًا لما تحقق ومواكبة للتطورات الجديدة في التهديدات السيبرانية.
الذكاء الاصطناعي يفرض تحديات جديدة على الأمن السيبراني
وأكد نائب محافظ البنك المركزي أن التطور التكنولوجي وانتشار تطبيقات الذكاء الاصطناعي يفرضان تحديات جديدة على المؤسسات المالية والمصرفية، خاصة مع تطور الأدوات المستخدمة في تنفيذ الهجمات الإلكترونية واستهداف الأنظمة الدفاعية نفسها.
وشدد على ضرورة تحديث أدوات الحماية الإلكترونية بصورة مستمرة، والاستفادة من التكنولوجيا الحديثة في تعزيز قدرات الرصد المبكر والاستجابة للمخاطر، بما يضمن استمرار تقديم الخدمات المصرفية الرقمية في بيئة آمنة.
وأوضح أن الأمن السيبراني لم يعد مجرد مسؤولية فنية تتولاها إدارات تكنولوجيا المعلومات، وإنما أصبح أحد المكونات الرئيسية لمنظومة إدارة المخاطر داخل المؤسسات، لما قد تسببه الهجمات الإلكترونية من تأثيرات على استقرار المؤسسات واستمرارية أعمالها.
البنك المركزي يحذر من نقص الكوادر المتخصصة في الأمن السيبراني
ودعا الخولي البنوك إلى تعزيز فرق أمن المعلومات لديها، مشيرًا إلى وجود تحديات تتعلق بندرة الكوادر المتخصصة في الأمن السيبراني، وعدم تناسب حجم الخبرات المتاحة مع الاحتياجات المتزايدة للمؤسسات المالية والمصرفية.
وكشف أن البنك المركزي نفسه يواجه تحديات في استقطاب المتخصصين في أمن المعلومات، ويسعى إلى زيادة حجم الفرق العاملة في هذا المجال.
وأكد أن جذب الكفاءات والاحتفاظ بها لا يعتمد فقط على الحوافز المالية والمزايا الوظيفية، وإنما يتطلب توفير بيئة عمل صحية ومحفزة، إلى جانب الاستثمار في تطوير مهارات العاملين، باعتبار ذلك استثمارًا استراتيجيًا في حماية المؤسسات والقطاع المالي والاقتصاد الوطني.
الأمن السيبراني يمتد إلى القطاع المالي والبنية التحتية الحيوية
وشدد الخولي على أن جهود البنك المركزي في مجال الأمن السيبراني لا تقتصر على البنوك، وإنما تمتد إلى مختلف مكونات القطاع المالي، نظرًا للترابط بين المؤسسات المالية والمصرفية واحتمالات انتقال آثار الهجمات الإلكترونية من مؤسسة إلى أخرى.
وأوضح أن تأمين الأنظمة الرقمية يشمل البنية التحتية المالية وأنظمة المدفوعات والتسوية والمقاصة، إلى جانب الأنظمة المرتبطة بالعمليات النقدية وطباعة العملات، مؤكدًا ضرورة تطبيق إجراءات حماية شاملة وعدم الاكتفاء بتأمين نظام واحد بمعزل عن بقية الأنظمة.
وأشار إلى أهمية التنسيق مع الجهات الحكومية والسيادية ووزارة الاتصالات والجهات المعنية، لتعزيز حماية البنية التحتية الرقمية وضمان استمرارية الخدمات الحيوية.
الخولي يستعرض تجربة هجوم سيبراني تعرض له أحد البنوك في 2022
واستعرض الخولي تجربة تعرض أحد البنوك لهجوم سيبراني خلال فبراير 2022، موضحًا أن فرق العمل المختصة، بالتعاون مع إدارة البنك، تمكنت من تجاوز الأزمة والتعامل مع تداعياتها، بما ساعد على استعادة انتظام العمل وفتح أبواب البنك في اليوم التالي.
كما أشار إلى أهمية التحذيرات المبكرة التي يصدرها قطاع الأمن السيبراني بالبنك المركزي بشأن التهديدات الإلكترونية المحتملة، مؤكدًا ضرورة التعامل معها بجدية وسرعة، حتى عندما تصدر في أوقات متأخرة.
ولفت إلى أن سرعة الاستجابة والتنسيق بين الجهات المعنية يمثلان عنصرين أساسيين في احتواء الهجمات والحفاظ على استمرارية الأنظمة المصرفية.
الخولي: استدامة القطاع المصرفي لا تقل أهمية عن استقراره
وأكد نائب محافظ البنك المركزي أن الاستقرار المصرفي وحده لا يكفي لضمان حماية المؤسسات من المخاطر المحتملة، وإنما يجب أن يتزامن مع استدامة الأعمال وكفاءة منظومة الإدارة المتكاملة للمخاطر «Enterprise Risk Management».
وأوضح أن المؤسسات المالية والمصرفية مطالبة بتطوير قدراتها على التعامل مع الحوادث المفاجئة، وضمان استمرارية الخدمات الأساسية، وتعزيز جاهزيتها لمواجهة التحديات التكنولوجية والتشغيلية.
واختتم الخولي بالتأكيد على أن الأمن السيبراني أصبح بيئة حاضنة للابتكار وشرطًا أساسيًا لبناء مستقبل رقمي آمن ومستدام، مشددًا على استمرار جهود البنك المركزي لتمكين التكنولوجيا المبتكرة داخل القطاع المالي والمصرفي، بالتوازي مع ترسيخ أعلى مستويات الأمان والسلامة المالية.



التعليقات