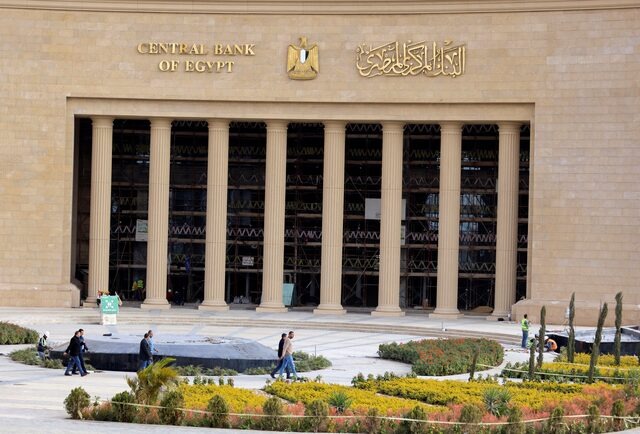

أصدر البنك المركزي المصري القواعد المنظمة لخدمات منظومة الهوية المالية الرقمية للتعرف على عملاء البنوك والتحقق من هوياتهم إلكترونيًا داخل جمهورية مصر العربية، وذلك في إطار دعم البنية التحتية للقطاع المصرفي وتعزيز التحول الرقمي وتيسير تقديم الخدمات والمنتجات المصرفية عن بُعد.
وأوضح البنك المركزي، في خطاب موجه إلى البنوك بتاريخ 23 أغسطس 2026، أن مجلس إدارته وافق بجلسته المنعقدة في 17 يونيو 2026 على إصدار القواعد المنظمة لخدمات منظومة الهوية المالية الرقمية.
وأشار البنك المركزي إلى أن الهوية المالية الرقمية تعد إحدى الركائز الأساسية التي تمكن المؤسسات المصرفية من التعرف على عملاء البنوك والتحقق من هوياتهم إلكترونيًا، بما يتيح تقديم الخدمات المصرفية بصورة رقمية آمنة وفعالة، ويسهم في تيسير إجراءات تقديم الخدمات وإتاحة الفرصة أمام البنوك، وخاصة البنوك الرقمية، لتقديم خدمات مالية جديدة ومبتكرة.
كما تستهدف المنظومة تحسين كفاءة العمليات التشغيلية وتقليل الاعتماد على الفروع التقليدية، بما يدعم التوسع في الخدمات المصرفية الرقمية.
وتسري القواعد على جميع البنوك العاملة في مصر والجهات المرخص لها التي يمكنها الانضمام إلى المنظومة المعتمدة، بما في ذلك الوكلاء المصرفيون المصرح لهم من البنك المركزي المصري.
وتضع القواعد الحد الأدنى اللازم لتقديم عدد من الخدمات من خلال منظومة الهوية المالية الرقمية، من بينها التعرف على العملاء والتحقق من هوياتهم وتحديث بياناتهم ومستنداتهم إلكترونيًا، إلى جانب المصادقة الإلكترونية على المعاملات البنكية وأوامر الدفع والتحويل، وقبول الشروط والأحكام الخاصة بالخدمات، فضلًا عن إمكانية مشاركة الهوية المالية الرقمية من خلال المنظومة المعتمدة.
ما هي الهوية المالية الرقمية؟
عرّف البنك المركزي الهوية المالية الرقمية بأنها نسخة رقمية من بيانات هوية العميل، بناءً على بيانات مستند تحقيق الشخصية التي تم التحقق منها من خلال المنظومة المعتمدة.
وتتيح المنظومة إنشاء هوية مالية رقمية والتعرف على العملاء من الأفراد الطبيعيين والتحقق من هوياتهم إلكترونيًا، بهدف الحصول على الخدمات والمنتجات المصرفية المختلفة وأي خدمات أخرى يقرها البنك المركزي، بالإضافة إلى تحديث المستندات والبيانات والمعلومات التي تم الحصول عليها إلكترونيًا.
وتصدر المنظومة شهادة الهوية المالية الرقمية، وهي شهادة رقمية ترتبط بتطبيق البنك والوكيل المصرفي، وكذلك بجهاز الهاتف المحمول الخاص بالعميل المستخدم في إتمام المعاملات المالية.
البنك المركزي يلزم البنوك بسياسات لإدارة مخاطر الهوية الرقمية
ألزمت القواعد البنك المشترك في المنظومة، بصفته المسؤول عن التعرف على عملائه والتحقق من هوياتهم المالية الرقمية، بوضع سياسة معتمدة من مجلس الإدارة لإتاحة التعرف على هوية العملاء باستخدام منظومة الهوية المالية الرقمية والتحقق منها إلكترونيًا.
ويتعين مراجعة هذه السياسة مرة واحدة على الأقل سنويًا وتحديثها عند الحاجة، على أن تتضمن آليات مناسبة لإدارة مخاطر التعرف على هوية العملاء والتحقق منها إلكترونيًا، وإجراءات الحد من المخاطر، فضلًا عن إجراءات التعامل مع محاولات الاحتيال والمعاملات غير الطبيعية.
كما تشمل السياسة إطارًا عامًا لحوكمة البيانات، وتقييم مخاطر غسل الأموال وتمويل الإرهاب، وتقييم مستوى أداء الخدمة وكفاءتها.
وشدد البنك المركزي على ضرورة توفير الحماية اللازمة للأنظمة والخوادم وقواعد البيانات والتطبيقات والاتصالات، والتأكد من تحديث البرمجيات والتطبيقات المستخدمة في المعاملات المالية وتوافر أحدث تصحيحات الأمان.
متطلبات الأمن السيبراني وحماية بيانات العملاء
تضمنت القواعد عددًا من المتطلبات المتعلقة بالأمن السيبراني وحماية بيانات العملاء، من بينها تحديد المسؤوليات المتعلقة بالإشراف على سياسات وإجراءات الأمن السيبراني، وإجراء اختبارات دورية للبنية التحتية وأنظمة الأمن السيبراني.
كما ألزمت القواعد الأطراف المعنية باستخدام وسائل متقدمة للكشف عن محاولات الاحتيال وتحديد الأنماط غير الطبيعية، إلى جانب وضع معايير للكشف عن محاولات التزوير في البيانات البيومترية مثل الصور أو الفيديوهات المعدلة.
ونصت القواعد على مراقبة حوادث أمن المعلومات والأمن السيبراني على مدار الساعة، واستخدام تقنيات التشفير لحماية البيانات، مع إبلاغ مركز الاستجابة لطوارئ الحاسب الآلي للقطاع المالي خلال مدة لا تتجاوز 6 ساعات من اكتشاف أي اختراقات أو تسريبات تتعلق بالأمن السيبراني.
كما اشترط البنك المركزي إجراء اختبارات اختراق وتقييم نقاط الضعف بصورة دورية للتأكد من تأمين شبكات الربط وأنظمة البنية التحتية ضد محاولات الاختراق.
التعرف الإلكتروني على العملاء باستخدام البيانات الحيوية
ألزمت القواعد منظومة الهوية المالية الرقمية بالتأكد من قدرتها على قراءة بيانات مستندات تحقيق الشخصية إلكترونيًا، بما في ذلك بطاقة الرقم القومي بالتكامل مع أنظمة مصلحة الأحوال المدنية ومصادر البيانات الموثوقة الأخرى.
كما تتضمن المتطلبات إمكانية الوصول إلى البيانات المسجلة على الرقاقة الإلكترونية المؤمنة القابلة للقراءة عن بعد، وغيرها من المستندات الرسمية السارية التي تدعمها المنظومة.
وتشترط القواعد الحصول على صورة حية للعميل أثناء تقديم الطلب، مع التحقق من تطابقها مع المالك الأصلي لمستندات التحقق من هوية العميل المستخدمة في تقديم الطلب.
كما تتضمن المنظومة خدمات الكشف عن العملاء المدرجين على القوائم السلبية وإتاحة نتيجة الكشف للبنك المشترك لاتخاذ القرار النهائي بشأن التعامل مع العميل.
توعية العملاء جزء أساسي من تطبيق المنظومة
ألزم البنك المركزي البنوك بتنفيذ حملات توعية للعملاء وتقديم نصائح واضحة وسهلة الفهم بشأن الاحتياطات الأمنية الواجب اتباعها عند استخدام خدمات الهوية المالية الرقمية.
وأكدت القواعد ضرورة توعية العملاء بعدم الإفصاح عن البيانات السرية أو كلمات المرور لأي شخص، بما في ذلك موظفي البنك أو وكلائه، إلى جانب عدم مشاركة بيانات الهوية أو أرقام الحسابات مع أشخاص لم يتم التأكد من هويتهم.
كما يجب توعية العملاء بطرق التأكد من صحة التطبيق الرسمي للبنك، والإجراءات التي ينبغي اتباعها عند فقدان الهاتف المحمول المرتبط بالمنظومة أو اكتشاف شخص آخر لوسائل التحقق الخاصة بهم.
شروط الحصول على موافقة البنك المركزي
حددت القواعد مجموعة من المتطلبات التي يتعين على البنوك والجهات الراغبة في الاشتراك في المنظومة استيفاؤها للحصول على موافقة البنك المركزي المصري.
وتشمل هذه المتطلبات تقديم دورة العمل التفصيلية، وبيانات البنية التحتية المستخدمة، والتكنولوجيا وضوابط أمن المعلومات والأمن السيبراني، وخطة الربط الفني مع شركة الهوية المالية الرقمية، وبيانات تطبيق التحقق من هوية العملاء إلكترونيًا.
كما يتعين تقديم خطة عمل لمدة 3 سنوات تتضمن عدد العملاء المستهدف تقديم الخدمة لهم، والمنتجات والخدمات التي سيتم تطبيقها، إلى جانب خطة تسويقية للتعريف بالخدمة وتفعيل استخدامها.
وقبل الإطلاق الفعلي للخدمة، يجب على البنوك تقديم تقارير اختبارات الاختراق وتقييم نقاط الضعف، وتقييم المخاطر، وتقييم مخاطر الأمن السيبراني، وتقييم المخاطر من جانب إدارة الالتزام.
كما تشترط القواعد تقديم تقرير Type 2 SOC من جهة معتمدة قبل الإطلاق، وتقرير Type 2 SOC آخر خلال 6 أشهر من إطلاق الخدمة.
وتتضمن المتطلبات أيضًا إجراء تقييم أثر الخصوصية قبل إطلاق الخدمة، بهدف تحديد ومعالجة المخاطر المرتبطة بانتهاك خصوصية العملاء أو إساءة استخدام الهوية أو مخاطر الاحتيال المرتبطة بها.
وأكد البنك المركزي في ختام الخطاب أن وحدة مكافحة غسل الأموال وتمويل الإرهاب ستقوم بإصدار إجراءات التعرف على عملاء البنوك والتحقق من هوياتهم إلكترونيًا.


التعليقات